Giriş
Kişisel Verileri Koruma Kurulunun 16 Eylül 2026 tarihli ve 2026/2035 sayılı İlke Kararı, işverenlerin kurumsal e-posta hesapları başta olmak üzere, işin yürütülmesinde kullanılan iletişim kanalları üzerindeki denetim yetkisini yeniden gündemimize taşıdı. Kurul, çalışanın denetim faaliyeti hakkında önceden bilgilendirilmesini esas alıyor. Ancak yalnızca “çalışan bilgilendirilmelidir” deyip kenara çekilmek gerçekten mümkün mü? Konunun pratikte bizi götürdüğü yer ve aydınlatma yükümlülüğünün yasal unsurlarına bakarsak, konu çok ciddi ölçüde tartışmalı değil mi?
Akıllarda kalan soru; İşveren çalışanın kurumsal iletişimini denetleyemez mi?
İlgili karar için bkz; https://www.kvkk.gov.tr/Icerik/9044/isverenler-tarafindan-calisanlara-tahsis-edilen-kurumsal-e-posta-hesaplari-basta-olmak-uzere-isin-yurutulmesi-amaciyla-kullanilan-iletisim-kanallarinin-denetlenmesinde-uyulmasi-gereken-usul-ve-esaslar-hakkinda-kurulun-16-09-2026-tarihli-ve-2026-2035-sayili-ilke-karari-hk
1. İşveren ve Çalışan Arasındaki Menfaat Testi: Yönetim Hakkı ve Mahremiyet
İşverenin yönetim hakkı ve denetim yetkisi ile çalışanın mahremiyeti, çatışan iki menfaat alanı oluşturuyor. Elbette bu menfaatler arasında somut olayın özelliklerine göre bir denge kurulmalıdır.
Ancak hesabın, cihazın veya yazılımın işverene ait olması ve çalışana işin ifası amacıyla tahsis edilmesi ve özel kullanım olgusunun kural değil istisna oluşu da bu dengede göz ardı edilebilecek bir unsur değil. Bu durum işverene sınırsız bir denetim yetkisi vermeyecek olsa da; dengeyi işveren lehine bir miktar değiştireceği gerçeğini de göz ardı etmemeli.
İşveren, kendi bilgi sistemlerinin güvenliğini sağlamak, ticari sırlarını korumak, müşteri verilerinin yetkisiz biçimde dışarıya aktarılmasını önlemek ve çalışanların işyeri kurallarına uygun hareket edip etmediğini belirli ölçülerde denetlemek zorundadır. Bu uygulamaların arkasında her koşulda ve yalnızca Big Brother figürü gibi bir yaklaşım olduğu ön kabulü ile hareket etmek açıkçası biraz fazla distopik olabilir 🙂 İşin aslı pekçok mevzuat, işverenin esaslı bir denetim yürütmesini kendisinden bekliyor. Bu konuda multidisipliner bir yaklaşım için; https://mbkaya.com/calisan-kurumsal-iletisim-takip-kvkk/
Değerlendirmenin asıl kapsamı olan KVK mevzuatına dönersek; veri güvenliğine ilişkin yükümlülükler, işverene yalnızca bir yetki değil, aktif bir kontrol sorumluluğu da yüklüyor. Çok net bir tabloyu paylaşmak isterim; elimizdeki veriler veri ihlallerinin çoğunun, öfkeli veya kırgın bir çalışanın ediminden kaynaklandığını gösteriyor. Dürüst olmak gerekirse biz kvkk uyum ekipleri, bir ihlal senaryosunda dikkatimizi ilk olarak çalışanlara veririz 🙂
Evet, çalışanların kişisel verileri de mahremiyet hakkının bir parçası, ama anlatmaya çalıştığım şu ki yukarıda kabaca izah edilen hukuki ve fiili gerçeklikler, menfaat testini belli bir oranda işverenin lehine çevirir.
2. Kurumsal İletişim Denetimi: Önleyici, Tespit Edici ve Hedefli İzleme
Kurul, trafik ve log kayıtlarının incelenmesi ile iletişim içeriğine erişilmesini birbirinden ayırıyor. Bu ayrım gerçekten önemli. Bununla birlikte günümüzde kullanılan güvenlik sistemleri, her zaman bu kadar keskin iki kategori içinde çalışmıyor.
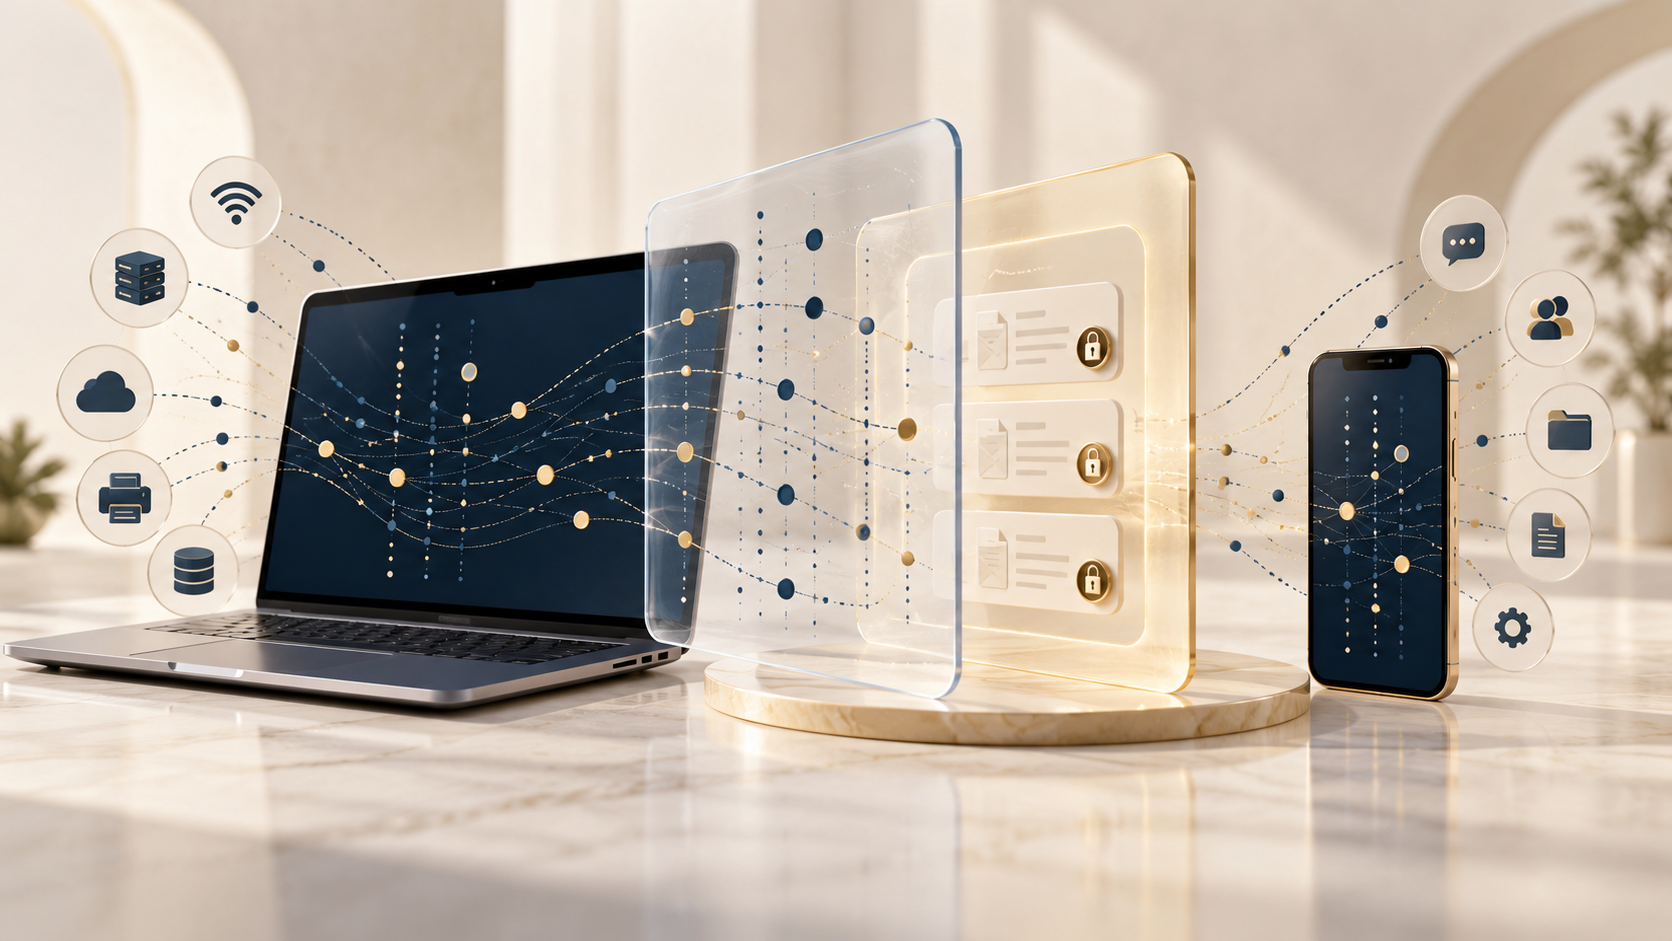
Teknik açıdan en az üç farklı denetim düzeyinden söz edebiliriz. Kurul, kararında denetim faaliyetlerini bu isimlerle üç ayrı kategoriye ayırmıyor. Ancak trafik ve log kayıtlarının incelenmesi, teknik filtreleme yöntemleri ve doğrudan içerik denetimi hakkında yaptığı değerlendirmeler, kademeli bir yaklaşım benimsediğini gösteriyor. Bu kademeli yaklaşımdan hareketle, mevcut durumu şu şekilde somutlaştırarak değerlendirebiliriz;
Rutin ve önleyici izleme
İlk düzeyde işveren; oturum açma kayıtlarını, gönderici ve alıcı bilgilerini, erişim saatlerini, dosya aktarım büyüklüklerini, kullanılan cihazları ve bağlantı noktalarını izleyebilir.
Bu aşamada çoğu zaman yazışmanın içeriği insan tarafından okunmaz. Sistem, ağ ve hesap güvenliğini sağlamak amacıyla trafik ve log kayıtlarını toplar.
Kurul, içeriğe erişilmeksizin yalnızca trafik veya log kayıtlarının incelenmesini dahi kişisel veri işleme faaliyeti olarak değerlendiriyor. Dolayısıyla işverenin bu aşamada da hukuki sebebi belirlemesini, çalışanı bilgilendirmesini, verileri amaçla sınırlı tutmasını ve gereğinden uzun süre saklamamasını bekliyor.
Kanaatimce bu beklenti, genel hatlarıyla anlaşılabilir. Çalışan, kurumsal sistemlerde hangi tür kayıtların tutulduğunu ve bu kayıtların hangi amaçlarla kullanılabileceğini bilmelidir.
Ancak bu bilgilendirme, kullanılan güvenlik sistemlerinin bütün teknik kurallarının açıklanması anlamına gelmemelidir.
Otomatik ve tespit edici kontroller
kinci düzeyde veri kaybı önleme sistemleri, yani DLP araçları; belirli veri türlerini, olağan dışı dosya aktarımlarını veya yetkisiz gönderimleri tespit edebilir. SIEM ve anomali tespit sistemleri de olağan kullanıcı davranışından ayrılan hareketleri işaretleyebilir.
Örneğin sistem, kısa süre içinde yüksek miktarda müşteri verisinin kişisel bir e-posta adresine gönderildiğini veya bir çalışanın çok sayıda dosyayı harici bir cihaza aktardığını tespit edebilir.
Bu aşamada sistem, mesajın veya dosyanın belirli özelliklerini teknik olarak analiz edebilir. Ancak teknik analiz ile bir kişinin yazışma içeriğini doğrudan okuyup değerlendirmesi aynı müdahale yoğunluğuna sahip değildir.
Kurul, kararında filtreleme ve engelleme gibi teknik yöntemlerle önlenebilecek kötüye kullanımlar bakımından işverenin genel bir içerik denetimi yetkisinin doğmayacağını belirtiyor. Başka bir ifadeyle Kurul, işverenin önce daha az müdahaleci teknik tedbirlere başvurmasını; doğrudan içerik incelemesini ise ilk seçenek hâline getirmemesini bekliyor.
Bu yaklaşım, kararın benimsediği kademelilik ilkesiyle de uyumlu görünüyor. İşveren, veri aktarımını filtreleme, engelleme veya alarm üretme yoluyla önleyebiliyorsa, bütün yazışmaları okumaya yönelmemelidir. Bu çıkarım, kvkk’nın 4. maddesindeki ölçülülük ve veri minimizasyonu prensipleri ile uyuşur gözükmekte.
Bununla birlikte günümüzde kullanılan güvenlik araçları, trafik verisi ile içerik arasındaki sınırı her zaman bu kadar net bırakmıyor. Bir DLP sistemi, insan müdahalesi olmaksızın dosya içeriğinde belirli veri kalıplarını arayabilir. Bu nedenle hukuki değerlendirmeyi yalnızca “log mu, içerik mi?” sorusuna bağlamak yerine, sistemin gerçekte hangi veriyi ne ölçüde incelediğine ve bu veriye insan erişimi bulunup bulunmadığına bakmak daha uygun olacaktır. Burada fiili durum tespitinde büyük bir eksiklik olduğunu düşünüyorum.
Somut şüphe üzerine hedefli inceleme
Üçüncü düzeyde işveren, belirli bir güvenlik uyarısı, olay veya somut şüphe üzerine hedefli inceleme başlatabilir.
Çalışanın müşteri verilerini, ticari kayıtları veya şirket sırlarını kişisel hesabına aktardığına ilişkin bir belirti varsa inceleme artık rutin sistem güvenliğinin ötesine geçer. İşveren bu aşamada belirli tarih aralıklarını, hesapları, alıcıları, dosya türlerini veya anahtar kelimeleri inceleyebilir. Gerektiğinde adli bilişim yöntemlerine de başvurabilir.
Hayatın olağan akışı içerisinde, içerik denetimine bütünüyle kapalı bir yaklaşım benimsemek mümkün değildir. Ancak trafik verilerinin yetersiz kalmasını, içerik erişiminin zorunlu ve istisnai olmasını, daha güçlü ve somut bir meşru gerekçenin bulunması gibi prensipleri cebimize koyarak ilerlemek, bu incelemeyi hukuka uygun bir noktada yürütmemizi sağlayabilir. Ayrıca incelemenin somut şüpheyle bağlantılı ve iddiayla sınırlı yürütülmesi de, adeta masumiyet karinesinin bir yansıması niteliğinde olacaktır.
Kapsamı belirsiz, genel ve sürekli içerik incelemeleri ile çalışanın bütün hareketlerini ayrım gözetmeden kaydeden gizli yöntemler Kurul yaklaşımında hukuka aykırılık riski taşıyor.
Bu noktaya kadar Kurulun çizdiği çerçeve büyük ölçüde anlaşılabilir: Önce trafik ve log kayıtları incelenmeli, mümkünse teknik filtreleme ve engelleme tedbirleri kullanılmalı, içerik incelemesine ise somut şüphe ve daha güçlü bir gerekçe bulunduğunda başvurulmalıdır.
Benim takıldığım konu ise tam burada başlıyor.
İlle kararının 6. maddesinde, içeriğe hangi hâllerde erişilebileceğinin ve denetimin hangi yöntemle yürütüleceğinin aydınlatma metninde önceden açıklanmasını bekliyor. Çalışanın müşteri verilerini, ticari kayıtları veya şirket sırlarını şahsi hesabına ya da 3. kişilerin hesaplarına aktardığına ilişkin somut bir şüphe varsa; incelemenin hangi yöntemle, hangi anahtar kelime ve kurallarla, hangi kanallar üzerinde yapılacağını önceden açıklamak, delil karartma imkanı sağlamakla yapılacak incelemeyi etkisizleştirmeyecek midir? 🙂
Kanaatimce; Aydınlatma, denetimi öngörülebilir kılması gereken bir araçtır evet; fakat bu yükümlülük, denetim sisteminin nasıl aşılacağını öğreten bir “şeffaflık kataloğuna” dönüşmemelidir. Dolayısıyla burada, fiili imkansızlığa yol açacak bir paradoks ile karşı karşıyayız. Peki, hukuken mevcut durum nasıl nitelendirilebilir?
3. Kurulun Aydınlatmadan Beklentileri ve Pratikteki Sonuçları
Kurul bizden ne bekliyor?
Kararın 6. maddesine göre işveren; veri işlemenin hukuki sebebini, amacını ve kapsamını açıklamakla yetinmemeli. Denetimin trafik veya log kayıtları üzerinden mi yoksa içerik incelemesiyle mi yürütüleceğini, içeriğe hangi durumlarda erişilebileceğini ve verilerin ne kadar süreyle saklanacağını da çalışana bildirmeli.
İlk bakışta bu beklenti, şeffaflık ilkesinin doğal bir sonucu gibi görünüyor. Ancak kurumsal iletişim denetimi kapsamında yürütülen bütün veri işleme faaliyetleri aynı amaca ve müdahale yoğunluğuna sahip değil.
Aynı veri, farklı işleme amaçları
Bir e-posta ekinin zararlı yazılım bakımından otomatik olarak taranması veya veri kaybı önleme sisteminin belirli veri kalıplarını araması da iletişim içeriğinin teknik olarak işlenmesini gerektirebilir. Ancak burada amaç çalışan hakkındaki bir iddiayı araştırmak değil, iletişim sistemini ve şirket verilerini korumaktır.
Buna karşılık somut bir güvenlik uyarısı üzerine belirli yazışmaların incelenmesi, doğrudan bir iddiayı araştırmaya yönelir.
Her iki faaliyette de içerik belirli ölçüde işlenebilir. Fakat amaç, yöntem ve çalışan üzerindeki etki aynı değildir. Güvenlik yazılımının sürekli çalışması ile çalışanların bütün yazışmalarının sürekli ve ayrım gözetmeksizin incelenmesini aynı hukuki değerlendirmeye tabi tutmak bu nedenle isabetli görünmüyor.
Aynı şekilde kademeli denetim ilkesi de her olayda önce trafik kayıtlarının incelenmesini gerektiren değişmez bir sıra olarak anlaşılmamalıdır. Bir e-posta ekinde zararlı yazılım bulunup bulunmadığını, yalnızca gönderici ve alıcı bilgilerine bakarak belirlemek mümkün olmayabilir.
Dolayısıyla “log mu, içerik mi?” sorusundan önce işlemenin amacına, otomatik bir kontrol olup olmadığına, içeriğe insan erişiminin bulunup bulunmadığına ve elde edilen verinin nasıl kullanılacağına bakmak gerekir.
Kurulun bu farklılıkları yeterince belirginleştirmeden tek bir aydınlatma standardı kurması, oldukça farklı faaliyetleri aynı hukuki kategoriye yaklaştırıyor.
Aydınlatma ne kadar ayrıntılı olmalı?
6698 sayılı Kanun’un 10. maddesi, aydınlatma metninde bulunması gereken unsurları sayıyor. Kurul ise bunlara denetimin türünü, içerik erişim hâllerini ve saklama süresini de ekliyor.
Bu bilgilerin çalışan bakımından yararlı olmadığı elbette söylenemez. Genel ve soyut bir metin, yürütülen denetimi yeterince görünür kılmayabilir. Ancak üç farklı bilgi düzeyini birbirinden ayırmak gerekir:
Birinci düzey, Kanun’un açıkça zorunlu tuttuğu aydınlatma unsurlarıdır.
İkinci düzey, somut işleme faaliyetini öngörülebilir kılacak ek açıklamalardır. Denetlenen sistemler, işlenen kayıt türleri, otomatik güvenlik kontrolleri ve belirli koşullarda içerik incelemesine geçilebileceği bu kapsamda açıklanabilir.
Üçüncü düzey ise alarm eşikleri, arama kuralları, anahtar kelimeler, kontrolü tetikleyen kombinasyonlar ve soruşturmanın zamanlaması gibi operasyonel ayrıntılardır.
Kanaatimce sorun, Kurulun bu bilgi düzeyleri arasındaki sınırı yeterince açık kurmamasıdır.
Kurulun “içeriğe hangi hâllerde erişilebileceği” ifadesi, genel erişim kategorilerinin açıklanması şeklinde yorumlanırsa uygulanabilir. İşveren; bilgi güvenliği olayı, veri sızıntısı şüphesi veya ciddi işyeri kuralı ihlali gibi durumlarda içerik incelemesine başvurabileceğini bildirebilir.
Fakat aynı ifade, her inceleme senaryosunun ve yönteminin ayrıntılı biçimde açıklanmasını gerektirecek şekilde uygulanırsa başka bir sonuç ortaya çıkar.
Tam burada net bir eleştiri sunmak isterim;
Aydınlatma, denetimin kullanım kılavuzu olarak değerlendirilebilecek bir şeffaflık kataloğuna dönüşmemelidir
Rutin denetimde çalışan; log tutulduğunu, güvenlik ve veri kaybı önleme araçlarının kullanıldığını ve belirli olaylarda içeriğe erişilebileceğini bilmelidir.
Ancak hangi veri kalıplarının alarm ürettiğinin, hangi aktarımın riskli sayıldığının veya hangi teknik kuralın incelemeyi başlattığının ayrıca açıklanması aynı ölçüde gerekli görünmüyor.
Bu ayrım, somut şüphe üzerine başlatılan hedefli incelemede daha da önem kazanıyor. İncelemenin amacı ihlali ortaya çıkarmak ve delili korumaksa kullanılacak hesapların, zaman aralığının, anahtar kelimelerin veya teknik göstergelerin önceden açıklanması, çalışana davranışını bu kontrollere göre uyarlama imkânı verebilir.
Çalışanın, içeriğin hangi genel amaçlarla ve hangi tür olaylarda incelenebileceğini bilmesi ile somut incelemenin nasıl yürütüleceğini bilmesi birbirinden ayrılmalıdır.
Aydınlatma, denetimin varlığını ve hukuki sınırlarını öngörülebilir kılmalıdır. Fakat güvenlik sisteminin veya hedefli incelemenin nasıl aşılacağını gösteren bir “şeffaflık kataloğuna” dönüşmemelidir.
Kurulun yaklaşımında hayatın olağan akışıyla arası bariz şekilde açılan nokta da kanaatimce burasıdır.
Daha dengeli bir yapıda işveren; denetime tabi sistemleri, işlenen veri kategorilerini, otomatik güvenlik kontrollerinin varlığını, içerik erişiminin genel sebeplerini ve saklama esaslarını çalışana açıklayabilir.
Buna karşılık somut incelemenin teknik ayrıntılarını kendi olay müdahalesi prosedüründe tutmalı; incelemeyi başlatan bulguyu, kapsamı, yetkilendirilen kişileri, kullanılan yöntemi ve ilgisiz verilerin nasıl ayrıştırılacağını iç kayıtlarında gerekçelendirmelidir.
Bu yöntem işverene sınırsız bir denetim alanı açmaz. Aksine açıklanmayan operasyonel ayrıntılar bakımından daha güçlü bir hesap verebilirlik yükümlülüğü getirir.
Kanun’un 10. maddesinde açıkça sayılmayan bu ek beklentiler, bir ilke kararıyla yaptırıma esas alınabilir mi?
4. Kurul Kararının Hukukiliği ve Eleştiriler
6698 sayılı Kanun’un 10. maddesi, aydınlatma kapsamında açıklanması gereken unsurları sayıyor: veri sorumlusunun kimliği, işleme amacı, aktarım bilgileri, veri toplamanın yöntemi ve hukuki sebebi ile ilgili kişinin hakları.
Buna karşılık Kurul, kararın 6. maddesinde denetimin kapsamının, trafik veya log kayıtları üzerinden mi yoksa içerik incelemesiyle mi yürütüleceğinin, içeriğe hangi hâllerde erişilebileceğinin ve saklama süresinin de açıklanmasını bekliyor. Kararın 16. maddesi ise bu beklentilerin tamamını Kanun’un 18. maddesi kapsamında yaptırım ihtimaliyle ilişkilendiriyor.Buna karşılık Kurul, kararın 6. maddesinde denetimin kapsamının, trafik veya log kayıtları üzerinden mi yoksa içerik incelemesiyle mi yürütüleceğinin, içeriğe hangi hâllerde erişilebileceğinin ve saklama süresinin de açıklanmasını bekliyor. Kararın 16. maddesi ise bu beklentilerin tamamını Kanun’un 18. maddesi kapsamında yaptırım ihtimaliyle ilişkilendiriyor.
Kurulun Kanun’u yorumlama ve uygulamaya yön verme yetkisi mevcuttur. Ancak yorum yetkisi, Kanun’da bulunmayan unsurların bağımsız birer yükümlülük hâline getirilmesine kadar genişletilemez. Saklama süresi, içerik erişim senaryoları ve log-içerik ayrımı şeffaflığı güçlendirebilir; fakat Kanun’un 10. maddesinde ayrıca sayılan aydınlatma unsurları değildir.
İdare teknik ayrıntıları düzenleyebilir; fakat kanunda bulunmayan bir fiili düzenleyici işlemle yaptırım sebebine dönüştüremez.
Kanaatimce salt bu eksikliğe dayanan bir idari para cezası, idare mahkemesinin, söz konusu idari işlemin sebep ve konu unsurları yönünden yapacağı hukuka uygunluk denetimini geçmekte ciddi güçlük yaşayacaktır. Olağan kanun yollarından sonra konunun AYM önüne taşınması hâlinde de kanunilik ve belirlilik tartışması devam edecek ve bu testlerden geçemeyecektir.
5. Avrupa Örnekleri: Avrupa Veri Koruma Otoriteleri Yaklaşımı
Avrupa’daki yaklaşım da gizli veya hedefli çalışan denetimini mutlak biçimde yasaklamıyor. Fakat somut şüphe, zorunluluk, süre ve kapsam sınırı arıyor.
Bărbulescu/Romanya: AİHM, çalışanın denetimin varlığı ve niteliği hakkında önceden bilgilendirilip bilgilendirilmediğinin, işverenin içeriğe erişmek için meşru gerekçe sunup sunmadığının ve daha az müdahaleci yöntem bulunup bulunmadığının değerlendirilmesi gerektiğini belirledi. Kararın özeti
Hollanda Veri Koruma Otoritesi: Hollanda otoritesi, sürekli gizli izlemenin yasak olduğunu; ancak belirli çalışanlara yönelik makul şüphe, başka araçların tüketilmiş olması, şirketin önemli bir menfaatinin bulunması ve veri koruma etki değerlendirmesi yapılması şartlarıyla istisnai gizli denetimin mümkün olabileceğini kabul ediyor. Ayrıca çalışanların, istisnai durumlarda gizli kontrol yapılabileceğini genel olarak bilmesi ve gizli kamera kullanılan durumlarda sonradan bilgilendirilmesi aranıyor. Hollanda Otoritesi çalışan izleme rehberi
İtalya Veri Koruma Otoritesinin Michael Page kararı: İtalyan otoritesi, 6 Ağustos 2026 tarihli kararında eski çalışanların kurumsal e-postalarının uzun süre saklanmasını ve geriye dönük dokuz aylık yazışmalarının incelenmesini hukuka aykırı buldu. Şirketin filtre ve anahtar kelime kullandığını söylemesi yeterli görülmedi; incelemenin gerçekten dar ve hedefli yürütüldüğü de kanıtlanamadı. Kararda “savunma amaçlı kontrolün” ancak somut şüphe doğduktan sonra elde edilen veriler üzerinde ve işçi mahremiyetiyle dengelenerek yürütülebileceğine ilişkin İtalyan yargı yaklaşımı da aktarıldı. İtalyan Otoritesinin 6 Ağustos 2026 tarihli kararı
Bu örneklerin ortak noktası şu gibi görünüyor: Gizli denetim kategorik olarak imkânsız değildir; fakat genel, süresiz, geriye dönük ve ayrım gözetmeyen bir incelemeye dönüşemez.
Sonuç: Ne Yapacağız?
Kurulun korumaya çalıştığı denge ancak hukuki şeffaflık ile operasyonel gizlilik birlikte gözetildiğinde kurulabilir. Aksi hâlde çalışan mahremiyetini korumaya çalışırken işverenin veri güvenliğini ve ihlalleri ortaya çıkarma imkânını zayıflatan, hayatın olağan akışıyla arası bir miktar açılmış bir modelle karşılaşabiliriz.
Kanaatimce çalışan, kurumsal sistemlerin denetlenebileceğini; log tutulduğunu, otomatik güvenlik kontrollerinin uygulandığını ve belirli olaylarda içerik incelemesine geçilebileceğini önceden bilmelidir. Buna karşılık hangi göstergelerin alarm ürettiğinin, hangi anahtar kelimelerin kullanılacağının veya somut bir incelemenin ne zaman ve nasıl yürütüleceğinin açıklanması aynı ölçüde gerekli görünmüyor.
Sonuç olarak aydınlatma, çalışanı denetimin varlığı ve hukuki sınırları konusunda bilgilendirmelidir. Fakat denetimin nasıl aşılacağını gösteren bir kullanım kılavuzuna da dönüşmemelidir.
Bu çalışma yalnızca genel bilgilendirme amacı taşımakta olup tüm fikri mülkiyet hakları tarafıma aittir.